IP 协议分析
来源:网络基础课程讲义(
IP协议分析.pdf)。由 PDF/PPTX/DOCX 转为 Markdown 并抽取原文图片,仅整理排版与章节层级,正文内容未改写。
IP 协议分析
来源:(
IP协议分析.pdf,共 6 页)。由 PDF 转为 Markdown 并抽取原文图片,仅整理排版与章节层级,正文内容未改写。
IP协议(Internet Protocol)是互联网中最基础的网络层协议之一,它负责将数据分组从源主机传输到目标主机。以下是对IP协议的详细分析:
基本概念
定义:IP协议是TCP/IP体系中的网络层协议,为计算机网络相互连接进行通信而设计。它规定了计算机在因特网上进行通信时应当遵守的规则。
作用:IP协议负责在网络中寻址和路由数据包,将数据包从源主机传输到目标主机。同时,它还负责数据包的分割(分片)与重组,以适应不同网络的传输需求。
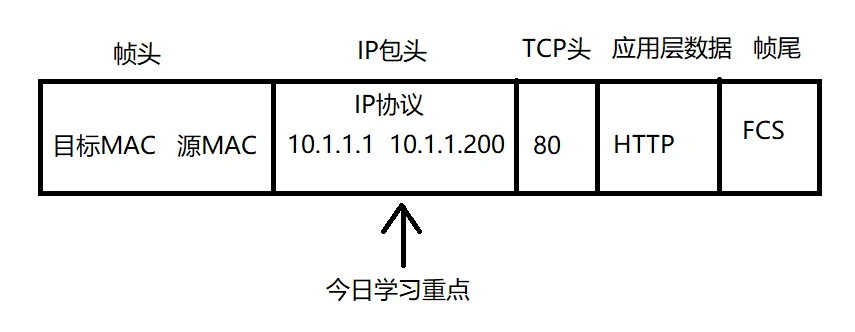
一、IP协议分析
一行数据是32bit = 4byte字节 20字节 包头
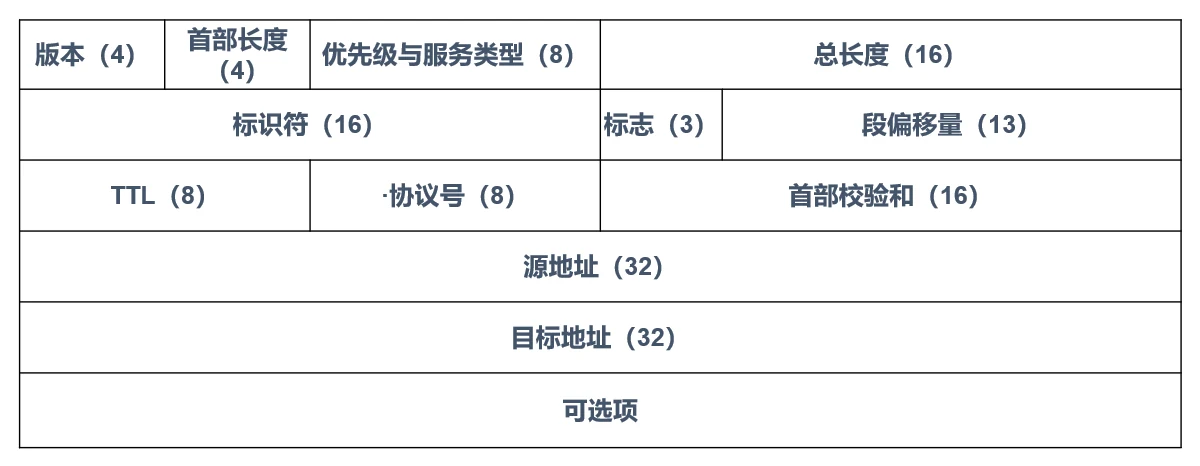
ip包头最少是20个字节 如果包含了可选项一般从20-60 范围内(vpn)
20字节内容:
版本:0100 表示ipv4 0110 表示ipv6首部长度:定义包头到底是20个字节还是包扩可选项到60字节优先级与服务类型:tos 设定优先级,主要限速使用的保证带宽(弃用) 设备
总长度:表示当前数据自己的长度 。上三层的总长度/IP包的总长度 以一个3500字节的ping包来举例,通过科莱抓取数据包
ping -c1 -l 3500 192.168.xxx.xxx
正常演示,第一次看第一个包总长度1500,当奖单个包依次点击后回到第一个包会看到3528科莱自动整合 20是包头字节8是linuxping包发送的数据3508的8是icmp协议头
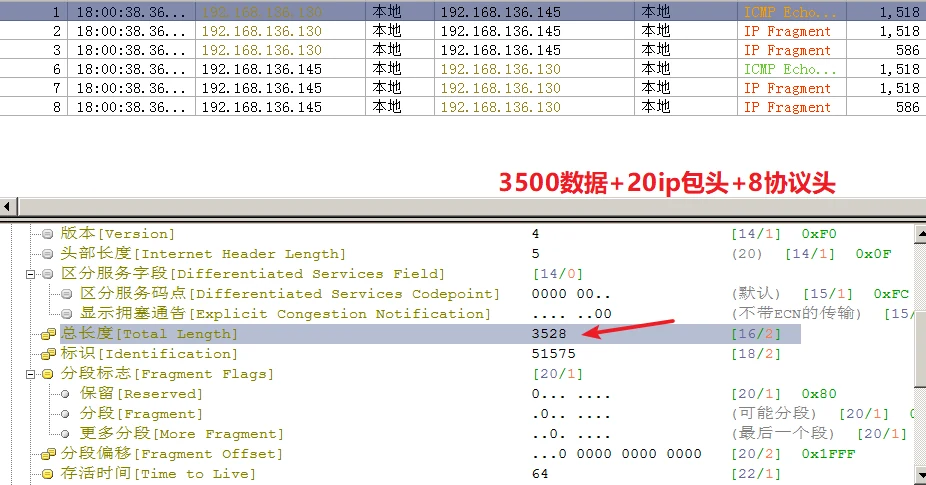
此处看的数据包是科莱自动整合过的(点一遍自动整合)
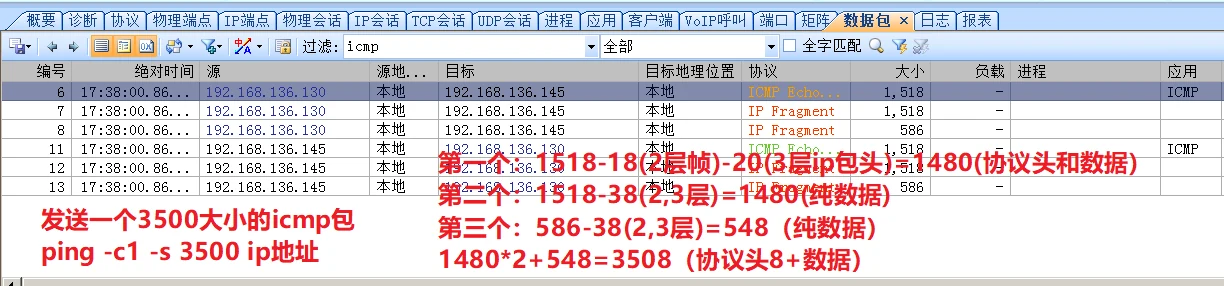
第一个包组成mac地址 ip包头 icmp 数据 fcs (完整的帧)
14 20 8 1472 4 = 1518领队 导游 游客第二个包组成mac地址 ip包头 数据 fcs (完整的帧)
14 20 1480 4 = 1518领队 游客第三个包组成mac地址 ip包头 数据 fcs (完整的帧)
14 20 548 4 = 586领队 游客标识符:记录数据包到了目标地址后 表示来自同一个文件
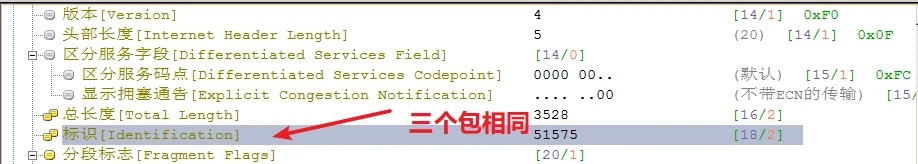
标志:000-111共3位。第一个0,国际组织没有启用该位功能,保留位。
- 第二个X,为0代表进行了IP分片 为1代表没有分片
第三个x,为1代表还有后续数据,0代表最后一个数据了!(科莱获取的第一个包当前这位数据应该显示1,但是它现实的是0,因为点过一遍后做了重组了,最好看第一次点开的截图)
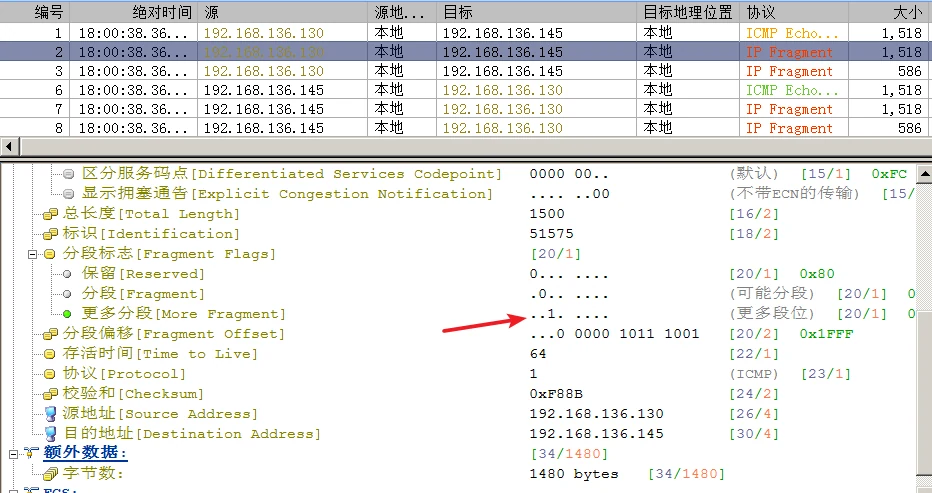
后面没有数据了
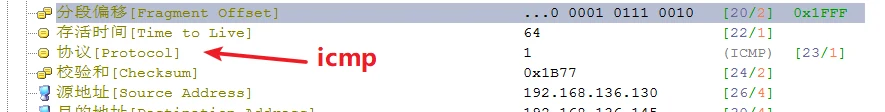
段偏移量: 定义 每个包的数据与上一个包的拼接位置 比如第一个包起始位置为0 第二个包起始位置为1473 TTL:Time To Live生存时间,单位为跳数,作用是防止数据包再网络中永久的循环。TTL范围:1-255
windows系统TTL一般为128
linux系统一般为1-128之间,如56,64
如果返回地址是255,说明这个地址是在企业级的路由器上,也就是网关
协义号:作用是区分上层协议的,6代表TCP,17代表UDP,1代表同层的ICMP协议首部校验和 :功能和fcs功能相同 包头是否完整,但不检验数据部分。
衍生:
IP分片攻击:通过篡改“段偏移量”值,导致重组失败,cpu干到100%,xp后修复了该漏洞!
IP分片攻击 也叫 Tear Drop 泪滴攻击 属于DDOS攻击的一种===========IP包头中的重点字段如下=============
首部长度:
总长度:
标识符:
标志:
段偏移量:
TTL值:
协议号:
源IP:
目标IP:
2、IP协议的特点
- 无连接性:IP协议是一种无连接的协议,即在发送数据之前不需要建立连接。每个IP数据包都是独立的,可以按照任意顺序发送,并选择不不能同的路径进行传输。
- 不可靠性:IP协议不提供数据包的可靠传输。当数据包在传输过程中丢失、损坏或重复时,IP协议没有机制来修复或重新传输这些数据包。这种设计提高了网络的灵活性和效率,但也可能导致数据丢失。
- 分组交换:IP协议使用分组交换的方式传输数据。数据被分成较小的数据包进行传输,每个数据包都带有源地址和目标地址。这种方式提高了网络的可靠性和可扩展性。
- 网络独立性:IP协议可以在不同类型的网络上运行,包括以太网、无线网络等。这使得IP协议能够跨越不同的网络进行通信。
- 简单性:IP协议被设计为简单的协议,只提供了数据包的路由功能,不提供数据的校验、确认等功能。这种设计提高了协议的可扩展性和性能。
- 封装性:IP协议使用分层的封装方式来传输数据。它将应用层的数据进行封装,然后添加IP头部信息,形成一个IP数据包。这个IP数据包再被封装到数据链路层的帧中进行传输。
- 弹性和可扩展性:IP协议是一种弹性和可扩展的协议。它没有严格的限制和规则,可以适应不同的网络环境和需求。同时,IP协议的设计也允许添加新的功能和特性以满足新的需求。