AD 域:域控、活动目录与组策略
来源:Windows 服务基础课程讲义(
域.pdf,共 7 页)。由 PDF 转为 Markdown 并抽取原文图片,仅整理排版与章节层级,正文内容未改写。
0x01 什么是域?
域:Domain域是一种网络环境,其中还有另外一个环境叫工作组WorkGroup域是微软的技术,即linux下没有域的概念(好在世界上大多数人都用微软系统,因此域技术得到了一个良好的发展)
工作组环境–中小型企业(默认)
域环境–大型企业(几千、上万人)
网络环境:
1)域环境:不平等环境,pc有等级之分,更方便集中管理,统一管理!
2)工作组环境:默认模式,人人平等,不方便管理!
0x02 域的特点
集中/统一管理
0x03 域的成员组成
1)域控制器:(Domain Controller)简称DC (装了win2008系统的服务器,装域控软件ad)
2)成员机 xp win7 2003
0x04 域的部署
1)要想部署域环境 —— 首先要安装一台DC,然后将其他员工机器加入域
2)要想安装一个DC ——- 需要安装 “AD活动目录” 和 DNS服务器
注释:活动目录:Active Directory === AD
整个域的灵魂是:AD(通常人们也叫AD域,也叫活动目录域)
DNS在域中的作用:定位寻址
0x05 组策略
上述的演示只能实现权限的统一设置,没有过多的统一管理,在windows中除了提供了活动目录(AD),还提供了组策略(GPO),而组策略需要作用在组织单位(OU)上,因此首先看OU。
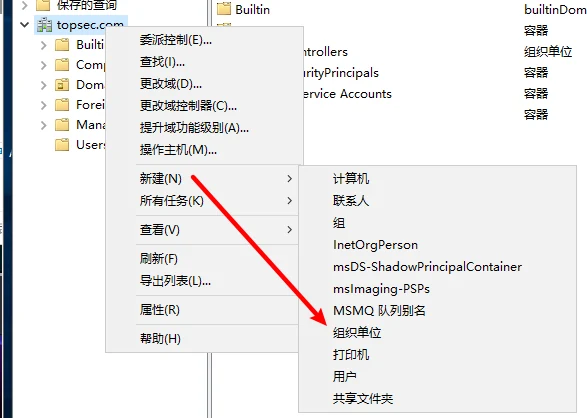
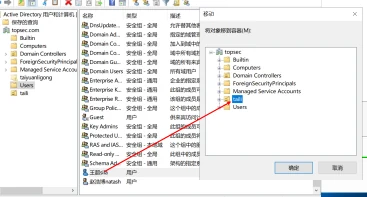
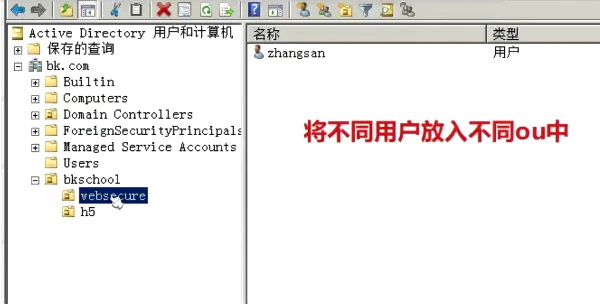
现在AD管理界面,右击topsec.com,新建-组织单位,创建一个北京总部接着右击北京总部文件夹,新家-组织单位,创建一个董事会,一个VP(总裁),一个市场部接着右击市场部文件夹,新建-组织单位,华北区,华南区
接着右击华北区,新建-组织单位,河北组策略:Group Policy == GPO通过对AD活动目录中不同的部门,可以下发不同的GPO,来实现基于不同的部门的集中控制!
0x06 部署域
6.1 部署DC
部署安装DC的过程 === 就是安装活动目录AD的过程
1)开启windows server 2008 虚拟机,还原快照,桥接到vmnet8,开机(相当于现实中买好一台服务器)
2)配置静态IP地址10.1.1.100 255.255.255.0,注意把IPv6选项去掉,配置后,禁用再启用!
3)修改计算机名为:DC1,并重启计算机使修改生效,并再次验证IP地址!
4)安装活动目录:开始–运行–输入dcpromo打开活动目录安装向导弹出向导后操作如下:
1、勾选安装DNS服务器
2、勾选“在新林中新建域”
3、输入新建的域名:topsec.com
4、选择林功能级别:建议不要选择太高,目前建议选择win server 2003
5、选择域功能级别:建议不要选择太高,目前建议选择win server 2003
6、后续几个步骤保持默认,下一步即可
7、设置目录服务还原密码:我实验中设置的是999.com,注意:该密码不是系统登录密码!
8、后续几个步骤保持默认,下一步即可
9、弹出正在安装的界面,勾选上“安装后重启系统”,然后等待安装完毕重启即可!
5)重启后,登录DC使用域管理员登录域控制器:Topsec\administrator,如图:
备注:
服务器上的本地账号升级为域账号
本地administrator 升级为 域管理员
本地guest 升级为 域来宾账号
6.2 验证DC是否部署成功
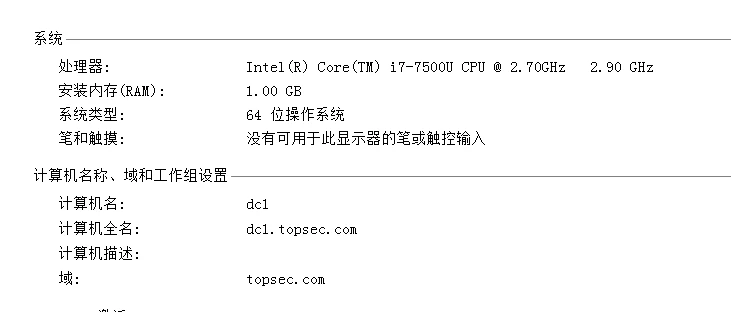
1)计算机右键–属性,如下
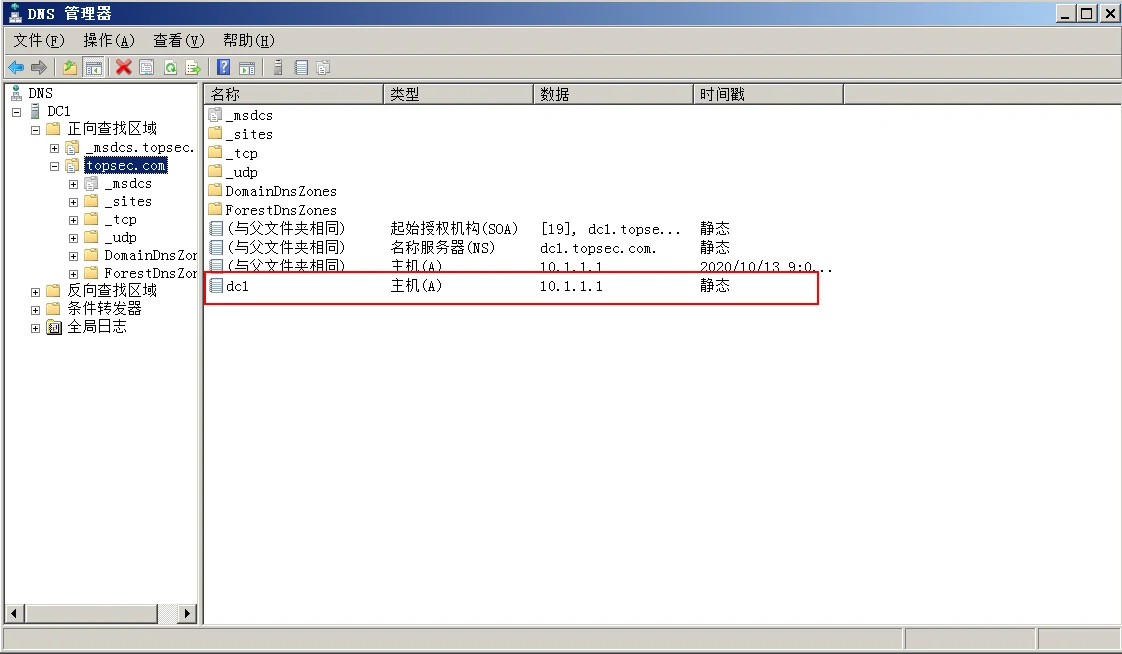
2)检查DNS是否自动注册域名等信息
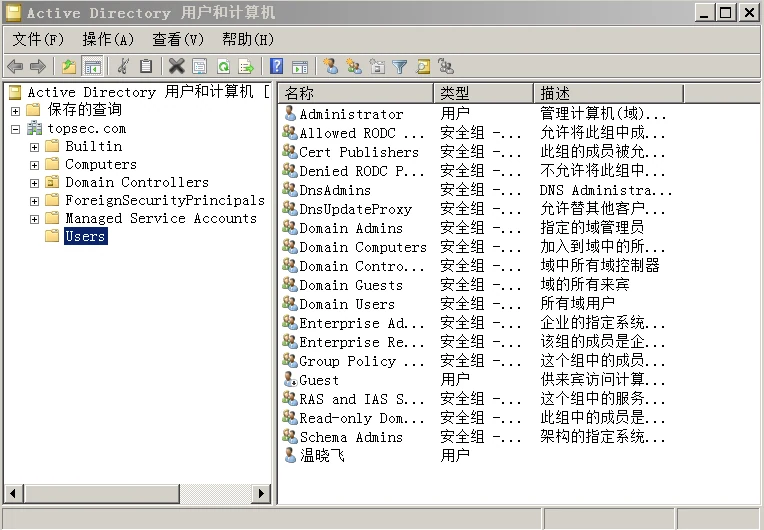
3)打开活动目录“Active Directory用户和计算机”,验证是否可以打开或报错,如果可以打开并没有任何报错,证明AD已经安装成功,如下图:
6.3 员工机器加入域
将客户机win 7加入域
01-开启虚拟机,还原快照,桥接vmnet8,开机
02-检查是否自动获取IP地址:10.1.1.128(讲师实验中)
03-修改计算机名为员工的姓名全拼,如wenxiaofei,并重启
04-加入域。(我的电脑–右键属性–计算机名–更改–改为加入域,输入域名topsec.com确认,弹出对话
框,输入域管理员身份:topsec.com\administrator 和密码)
- 04-在DC的AD中,建立一个给员工使用的域用户xiaofei.wen,并成功使用该域用户在成员机上登录!
0x08 组织单位(OU)和组策略(GPO)
组织单位:Orgnization Unit == OU OU可以用来创建公司的组织架构,一般情况下,一个OU代表一个部门下发组策略:是针对OU为单位下发的!!!!
上述的实验中只能实现权限的统一设置,没有过多的统一管理,在winodws中除了提供了活动目录(ad),还提供了组策略(GPO)。
组策略需要作用在组织单位(OU)上,先在AD管理界面上点击域,新建—组织单位,创建北京总户,接着点击北京总部文件夹,新建组织单位,创建董事会,一个市场部…接着创建华中区…新建-组织单位
0x09 下发组策略原理
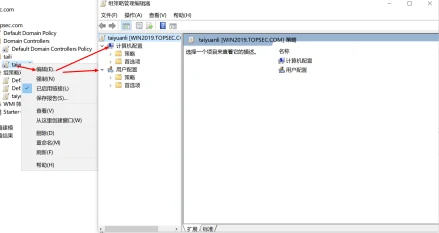
下发组策略工具:开始–管理工具–组策略管理
- 运行 桌面背景 禁止上网 控制面板
域: 未配置 a 未配置 禁止集团: 未配置 b 禁止 启动董事会: 禁止 c 不禁止 未配置结果:
董事会用户xiaofei.wen: 禁止 c 不禁止 启动保全部用户yaqing.liu: 未配置 b 禁止 启动应用组策略的顺序:LSDOU那么在应用顺序中,如策略发生冲突,后应用的生效!如果不冲突,谁设置了策略谁生效
0x10 强制和阻止继承
强制:上级OU对下级OU强制组策略,原理是DC不再下发下级OU得组策略!
阻止继承:下级OU设置阻止继承后,DC不再下发上级得所有组策略及域策略等!
当强制和阻止继承同时设置了,强制生效!
0x11 阻止某用户应用组策略
如董事会得组策略不想下发给该部门得某用户,如下图